Bayangkan kantor Anda sebagai sebuah gedung: pintunya terkunci, satpam berjaga, CCTV merekam. Sekarang bayangkan jaringan komputernya: password WiFi masih bawaan pabrik, tidak ada yang tahu siapa saja yang terhubung, dan data pelanggan tersimpan di satu komputer tanpa backup. Gedungnya aman, tetapi harta di dalamnya terbuka lebar — begitulah kondisi keamanan jaringan di banyak perusahaan.
Serangan siber tidak hanya menyasar perusahaan raksasa; justru bisnis kecil dan menengah yang paling sering jadi korban karena pertahanannya paling lemah dan datanya tetap berharga. Artikel ini memetakan ancaman yang nyata mengintai jaringan kantor Anda dan langkah perlindungan yang masuk akal — tanpa harus merekrut tim keamanan siber sekelas bank.
Ancaman Nyata yang Mengintai Jaringan Kantor
Ransomware adalah mimpi buruk paling populer: malware mengenkripsi seluruh data perusahaan lalu meminta tebusan. Umumnya masuk lewat email phishing yang diklik karyawan atau lewat celah software yang belum di-update. Sekali terkunci, pilihannya hanya membayar (tanpa jaminan data kembali), mengembalikan dari backup, atau kehilangan data selamanya.
Phishing sendiri layak disebut terpisah karena ia adalah pintu masuk favorit: email yang menyamar sebagai atasan, vendor, atau bank, memancing karyawan mengklik tautan atau mengirim kredensial. Teknologi secanggih apa pun kalah oleh satu klik yang salah — karena itu edukasi pengguna adalah setengah dari pertahanan.
Jangan lupakan ancaman yang lebih sepele tetapi sama berbahayanya: WiFi tanpa pengaman yang bisa disadap siapa saja di sekitar gedung, perangkat pribadi karyawan (BYOD) yang membawa malware dari rumah ke jaringan kantor, dan mantan karyawan yang aksesnya tidak pernah dicabut. Banyak insiden keamanan bermula dari kelalaian administratif, bukan dari peretas jenius.
Lapisan 1: Firewall dan Segmentasi Jaringan
Firewall adalah satpam di pintu gerbang: ia memutuskan lalu lintas apa yang boleh masuk dan keluar dari jaringan Anda. Router bawaan ISP biasanya punya firewall dasar, tetapi untuk kantor sebaiknya ada perangkat firewall khusus (appliance) dengan aturan yang dikonfigurasi sesuai kebutuhan — misalnya memblokir akses remote yang tidak dikenal dan membatasi jam akses tertentu.
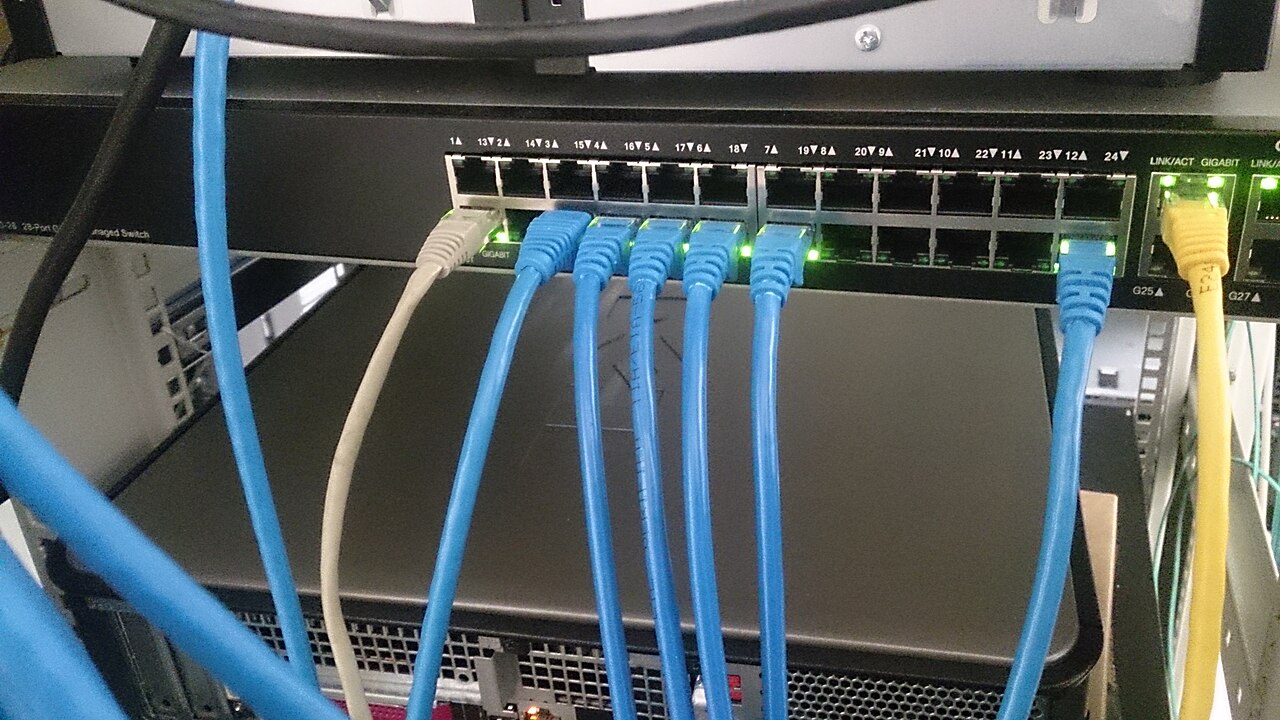
Langkah berikutnya adalah segmentasi: memisahkan jaringan menjadi zona-zona. Jaringan kasir atau server data penting tidak boleh satu kolam dengan WiFi tamu. Tekniknya memakai VLAN (Virtual LAN) — satu switch dibagi menjadi beberapa jaringan logis yang terisolasi, sehingga masalah di satu zona tidak merembet ke zona lain.
Lapisan 2: Amankan Akses WiFi dan Pengguna
Buat minimal dua jaringan WiFi: satu untuk karyawan/internal, satu untuk tamu. WiFi tamu harus terisolasi total — tamu bisa internetan tetapi tidak bisa melihat komputer karyawan. Ganti password bawaan perangkat jaringan; password bawaan tiap merek bisa dicari siapa saja di internet dalam 30 detik.
Untuk akun dan aplikasi penting, aktifkan autentikasi dua faktor (MFA/2FA): password saja tidak cukup karena password bisa bocor, ditebak, atau di-phishing. Dengan 2FA, penyerang butuh juga kode dari HP pemilik akun. Terapkan juga kebijakan password yang masuk akal — panjang dan unik per layanan — dan cabut akses karyawan yang resign di hari yang sama, bukan minggu depan.
Lapisan 3: Update, Patch, dan Antivirus
Sebagian besar serangan mengeksploitasi celah yang sudah ada tambalannya — korbannya hanya belum sempat meng-update. Atur jadwal update rutin untuk sistem operasi, aplikasi, dan firmware perangkat jaringan (router, switch, access point, firewall). Perangkat jaringan yang firmware-nya tidak pernah di-update selama 5 tahun adalah pintu belakang yang dibiarkan terbuka.
Pasang solusi antivirus/endpoint protection yang terpusat di semua komputer kantor. Versi terpusat memungkinkan admin memantau status seluruh perangkat dari satu dasbor — satu PC tanpa proteksi bisa menjadi jembatan masuk ke seluruh jaringan.
Lapisan 4: Backup yang Bisa Diandalkan
Backup adalah pertahanan terakhir saat semua lapisan lain jebol — tetapi hanya jika backup-nya benar. Terapkan aturan 3-2-1: 3 salinan data, di 2 media berbeda, 1 di antaranya di lokasi berbeda (offsite atau cloud). Backup yang tersimpan di server yang sama dengan data aslinya akan ikut terenkripsi saat ransomware menyerang.
Yang lebih penting dari sekadar punya backup: uji restore secara berkala. Backup yang tidak pernah diuji ibarat alat pemadam yang tidak pernah dicek tekanannya — baru ketahuan kosong saat kebakaran. Jadwalkan uji restore minimal tiap tiga bulan dan dokumentasikan hasilnya.
Lapisan 5: Kebijakan dan Edukasi Karyawan
Tulis kebijakan keamanan sederhana yang dimengerti semua orang: dilarang colok flashdisk sembarangan, dilarang install aplikasi tanpa izin IT, wajib lapor jika menerima email mencurigakan. Kebijakan tidak perlu tebal; satu-dua halaman yang benar-benar dibaca jauh lebih berguna dari 50 halaman yang tidak pernah dibuka.
Adakan edukasi singkat berkala — 15 menit tiap tiga bulan cukup — dengan contoh nyata: tunjukkan seperti apa email phishing yang meyakinkan, jelaskan kenapa password yang sama untuk semua akun berbahaya. Karyawan yang teredukasi berubah dari titik terlemah menjadi lapisan pertahanan terdepan.
Audit Keamanan Berkala
Minimal setahun sekali, lakukan audit keamanan: review aturan firewall (masih relevankah?), daftar akun dan hak akses (adakah akun hantu milik karyawan yang sudah resign?), status update seluruh perangkat, dan uji coba skenario insiden. Banyak perusahaan kaget menemukan port remote yang terbuka ke internet sejak proyek tiga tahun lalu dan tidak pernah ditutup.
Audit bisa dilakukan internal jika ada staf IT yang kompeten, atau memakai jasa pihak ketiga untuk sudut pandang yang objektif. Hasil audit harus berupa daftar temuan berprioritas — mana yang kritis dan harus diperbaiki minggu ini, mana yang bisa dijadwalkan kuartal depan.
Kapan Butuh Bantuan Profesional?
Jika perusahaan Anda menyimpan data pelanggan dalam jumlah besar, memproses transaksi keuangan, atau mulai tumbuh melewati 30–50 perangkat, saatnya mempertimbangkan jasa keamanan jaringan profesional. Mereka membawa pengalaman dari puluhan insiden di perusahaan lain — pola serangan yang belum pernah Anda lihat, mereka sudah menanganinya berkali-kali.
Penyedia jasa yang baik tidak menjual ketakutan; mereka memetakan risiko spesifik bisnis Anda, memprioritaskan perbaikan berdasarkan dampak, dan membangun pertahanan bertahap sesuai anggaran. Keamanan bukan proyek sekali jadi, melainkan kebiasaan yang dibangun lapis demi lapis — dan setiap lapisan yang Anda pasang hari ini adalah satu pintu yang tertutup bagi penyerang besok.
Referensi: pelajari lebih lanjut tentang keamanan jaringan komputer di Wikipedia, dan ikuti Instagram Waatoo untuk update teknologi terbaru.
Pertanyaan Umum
Apakah bisnis kecil benar-benar jadi target serangan siber?
Ya. Justru bisnis kecil-menengah sering jadi target karena pertahanannya lemah sementara datanya tetap berharga — data pelanggan, data keuangan, dan akses ke perusahaan yang lebih besar. Serangan otomatis tidak pilih-pilih ukuran perusahaan.
Apa perbedaan firewall bawaan router dan firewall khusus?
Firewall bawaan router ISP umumnya hanya punya aturan dasar. Firewall khusus (appliance) menawarkan kontrol lalu lintas yang jauh lebih detail, inspeksi paket mendalam, VPN, dan laporan aktivitas — cocok untuk kantor yang butuh perlindungan serius.
Kenapa WiFi tamu harus dipisah dari jaringan karyawan?
Karena perangkat tamu tidak terkendali — bisa terinfeksi malware tanpa disadari pemiliknya. Jika satu jaringan dengan komputer karyawan, malware bisa menyebar lateral ke seluruh kantor. Isolasi memastikan tamu hanya dapat akses internet.
Seberapa sering backup harus diuji restore-nya?
Minimal tiga bulan sekali. Backup yang tidak pernah diuji berisiko ternyata korup atau tidak lengkap saat benar-benar dibutuhkan — dan itu baru ketahuan di momen terburuk.
Apakah antivirus gratis cukup untuk kantor?
Tidak ideal. Antivirus gratis umumnya tidak terpusat sehingga admin tidak bisa memantau status proteksi seluruh PC dari satu tempat. Untuk lingkungan kantor, gunakan solusi endpoint protection terpusat yang bisa dimonitor dan diatur kebijakannya.
Apa langkah pertama termurah untuk mengamankan jaringan kantor?
Tiga langkah gratis: ganti semua password bawaan perangkat jaringan, aktifkan 2FA di akun-akun penting, dan update seluruh software serta firmware. Setelah itu, pisahkan WiFi tamu dan jadwalkan backup rutin.
Butuh Bantuan Teknologi untuk Bisnis Anda?
Konsultasikan kebutuhan jaringan, fiber optic, atau managed IT services Anda dengan tim WAATOO.
Diskusikan Proyek