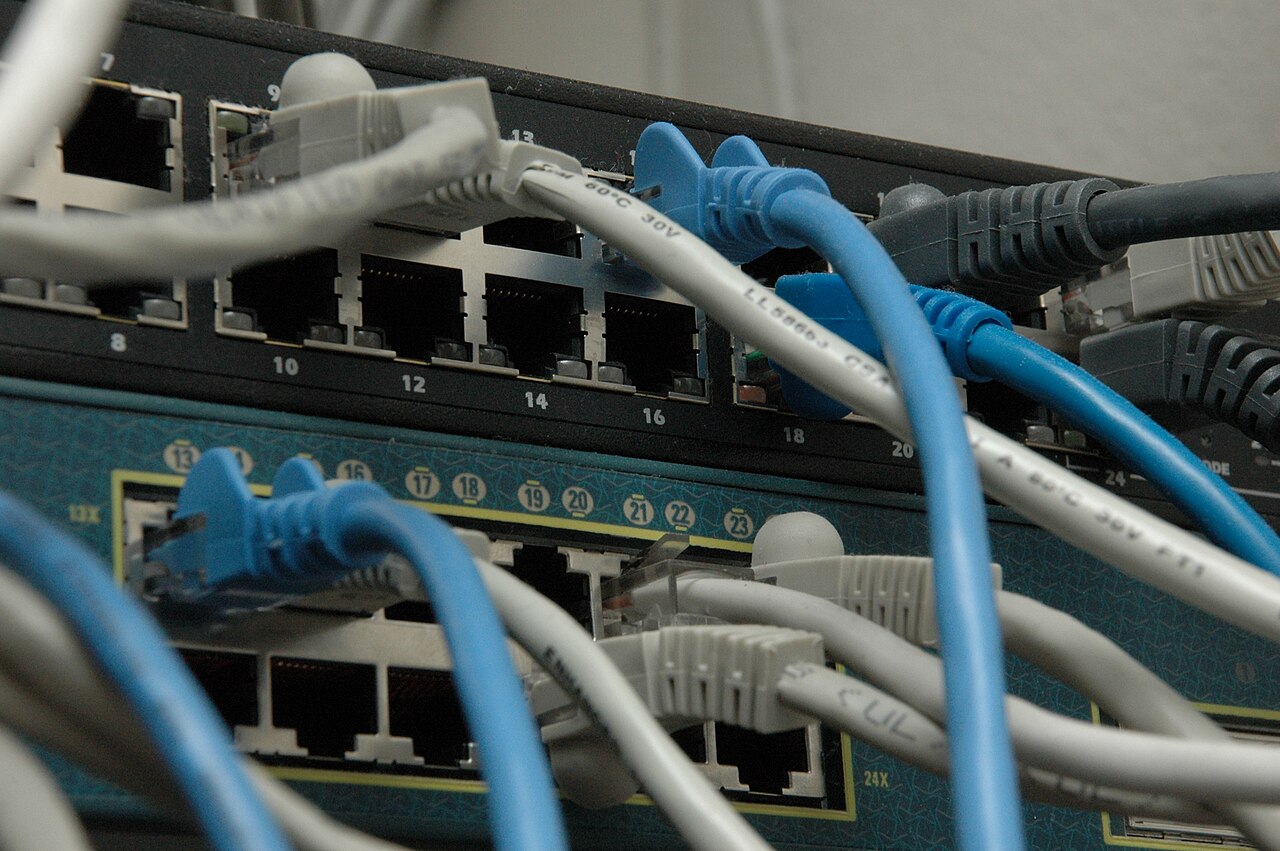
Bayangkan sebuah kantor tanpa sekat: semua orang bisa masuk ke semua ruangan, termasuk ruang server dan ruang keuangan. Kedengarannya berisiko, bukan? Sayangnya, seperti itulah kondisi banyak jaringan kantor — satu jaringan datar tempat semua perangkat, dari laptop staf sampai CCTV dan WiFi tamu, saling terhubung tanpa pembatas.
Segmentasi jaringan dengan VLAN (Virtual Local Area Network) adalah solusinya. VLAN membagi jaringan fisik menjadi beberapa jaringan virtual yang terisolasi, tanpa perlu membeli kabel atau perangkat baru dalam jumlah besar. Artikel ini menjelaskan apa itu VLAN, kenapa kantor Anda membutuhkannya, dan bagaimana cara memulainya dengan benar.
Apa Itu VLAN?
Secara sederhana, VLAN adalah sekat virtual di dalam jaringan. Switch yang mendukung VLAN bisa menandai tiap port atau perangkat dengan sebuah ID VLAN. Perangkat dengan ID yang sama berada dalam satu kelompok dan bisa berkomunikasi bebas, sementara komunikasi antar kelompok harus melewati router atau firewall yang punya aturan jelas.
Standar yang dipakai adalah IEEE 802.1Q, yang sudah didukung hampir semua managed switch modern. Tag VLAN disisipkan ke dalam frame Ethernet sehingga satu kabel trunk antar switch bisa membawa banyak VLAN sekaligus. Inilah yang membuat VLAN sangat hemat: satu infrastruktur fisik, banyak jaringan logis.
Kenapa Kantor Perlu Segmentasi Jaringan?
Alasan pertama adalah keamanan. Jika laptop tamu atau perangkat IoT yang rentan tersambung ke jaringan yang sama dengan server keuangan, satu perangkat yang terinfeksi malware bisa menyebar ke seluruh kantor. Dengan VLAN, penyebaran itu terhenti di batas VLAN — virus dari jaringan tamu tidak bisa melompat begitu saja ke jaringan server.
Alasan kedua adalah performa. Setiap perangkat di jaringan mengirim pesan broadcast, misalnya saat mencari perangkat lain. Dalam jaringan datar yang besar, broadcast ini membanjiri semua perangkat. VLAN membatasi broadcast hanya di dalam kelompoknya, sehingga jaringan lebih lega dan responsif.
Alasan ketiga adalah kerapian pengelolaan. Kebijakan akses bisa dibuat per kelompok: jaringan tamu hanya boleh ke internet, jaringan CCTV tidak boleh diakses dari luar, dan jaringan keuangan hanya boleh diakses dari perangkat tertentu. Saat ada masalah, tim IT juga lebih cepat menemukan sumbernya karena ruang lingkupnya sudah terbagi.
Contoh Pembagian VLAN di Kantor
Tidak ada pembagian yang berlaku untuk semua kantor, tetapi pola berikut bisa dijadikan titik awal. VLAN manajemen untuk perangkat jaringan itu sendiri, supaya panel switch dan access point tidak bisa diakses dari jaringan pengguna biasa. VLAN staf untuk laptop dan komputer karyawan. VLAN tamu untuk pengunjung dan mitra, dengan akses hanya ke internet.
Selanjutnya, VLAN server untuk mesin-mesin penting yang hanya boleh diakses dari VLAN tertentu. VLAN perangkat IoT dan CCTV untuk kamera, printer, dan perangkat pintar yang sering kali tidak bisa dipasangi antivirus. Terakhir, VLAN khusus untuk perangkat yang menangani pembayaran atau data sensitif, dengan aturan firewall paling ketat.
Jumlahnya tidak perlu banyak. Bagi kantor kecil, empat sampai enam VLAN biasanya sudah cukup. Yang penting setiap kelompok punya alasan yang jelas, bukan sekadar ikut-ikutan membagi.
VLAN vs Jaringan Fisik Terpisah
Dulu, cara memisahkan jaringan adalah dengan switch dan kabel yang benar-benar terpisah. Cara itu masih valid untuk isolasi tertinggi, tetapi mahal dan kaku: setiap perubahan butuh tarik kabel baru. VLAN memberi fleksibilitas — memindahkan satu perangkat dari VLAN staf ke VLAN lain cukup dengan mengubah konfigurasi port, tanpa menyentuh kabel sama sekali.
Tentu saja VLAN bukan pengganti firewall. VLAN mengatur siapa berada di kelompok mana, sedangkan firewall mengatur apa yang boleh lewat antar kelompok. Kombinasi keduanya — VLAN untuk segmentasi, firewall untuk kebijakan — adalah fondasi keamanan jaringan kantor yang baik.
Langkah Implementasi VLAN
Pertama, petakan perangkat dan kebutuhan aksesnya: siapa saja penggunanya, perangkat apa yang dipakai, dan data apa yang harus dilindungi. Kedua, rancang skema VLAN dan pengalamatan IP-nya, satu subnet untuk satu VLAN agar mudah dilacak. Ketiga, siapkan managed switch dan konfigurasikan port access untuk perangkat ujung serta port trunk antar switch.
Keempat, atur routing antar VLAN dan aturan firewall-nya, dengan prinsip paling ketat: semua yang tidak diizinkan secara eksplisit, ditolak. Kelima, uji dari tiap VLAN — pastikan yang seharusnya terhubung memang terhubung, dan yang seharusnya terisolasi memang tidak bisa lewat. Terakhir, dokumentasikan skema VLAN, nomor ID, dan subnetnya, karena jaringan yang tidak terdokumentasi akan menyulitkan siapa pun yang memeliharanya nanti.
Kesalahan Umum yang Perlu Dihindari
Kesalahan paling sering adalah membiarkan VLAN bawaan (VLAN 1) dipakai untuk lalu lintas pengguna, padahal VLAN 1 adalah target empuk serangan VLAN hopping. Kesalahan lain adalah membuat VLAN tetapi lupa membatasi routing antar VLAN — hasilnya sama saja seperti tidak disegmentasi. Kesalahan ketiga adalah tidak memberi label dan dokumentasi, sehingga enam bulan kemudian tidak ada yang ingat VLAN 20 itu untuk apa.
Kesalahan-kesalahan ini mudah dihindari dengan perencanaan yang matang sejak awal. Dan karena konfigurasi VLAN menyentuh seluruh jaringan, sebaiknya perubahan besar dilakukan di luar jam kerja dengan rencana rollback yang jelas.
Penutup
Segmentasi jaringan dengan VLAN adalah salah satu investasi keamanan dengan biaya paling masuk akal: memanfaatkan perangkat yang sudah ada, mengurangi risiko penyebaran serangan, dan membuat jaringan lebih mudah dikelola seiring bisnis bertumbuh. Mulailah dari pemetaan yang jujur tentang perangkat dan data Anda, lalu bangun sekatnya satu per satu.
Jika kantor Anda di Bali sedang merapikan jaringan atau merencanakan pemisahan jaringan tamu, server, dan CCTV, tim WAATOO IT SOLUTION dapat membantu merancang dan mengimplementasikannya dari survei hingga dokumentasi.
Referensi: pelajari lebih lanjut tentang Virtual LAN di Wikipedia, dan ikuti Instagram Waatoo untuk update teknologi terbaru.
Pertanyaan Umum
Apa itu VLAN dalam bahasa sederhana?
VLAN (Virtual Local Area Network) adalah cara membagi satu jaringan fisik menjadi beberapa jaringan virtual yang terpisah secara logis. Perangkat dalam satu VLAN bisa saling berkomunikasi, tetapi terisolasi dari VLAN lain kecuali lewat router atau firewall yang mengatur izinnya.
Apakah VLAN membutuhkan kabel baru?
Tidak. VLAN bekerja di atas kabel dan switch yang sudah ada, selama switch-nya mendukung managed switch dengan standar 802.1Q. Satu kabel trunk bisa membawa banyak VLAN sekaligus, sehingga tidak perlu menarik kabel terpisah untuk tiap divisi.
Apakah VLAN sama dengan subnet?
Tidak sama, tetapi keduanya sering dipakai bersamaan. VLAN memisahkan di lapisan dua (Ethernet), sedangkan subnet memisahkan di lapisan tiga (IP). Praktik terbaiknya adalah satu VLAN dipasangkan dengan satu subnet agar isolasi dan routing-nya rapi.
Berapa banyak VLAN yang bisa dibuat?
Standar 802.1Q mendukung hingga 4094 VLAN ID. Untuk kantor kecil hingga menengah, biasanya cukup 4–10 VLAN: manajemen, staf, tamu, perangkat IoT, server, dan CCTV.
Apakah VLAN membuat jaringan lebih cepat?
Ya, secara tidak langsung. Broadcast hanya beredar di dalam VLAN-nya sendiri, sehingga lalu lintas yang tidak perlu tidak membanjiri seluruh jaringan. Hasilnya, jaringan terasa lebih responsif terutama saat jumlah perangkat bertambah.
Kapan sebaiknya memakai jasa profesional untuk VLAN?
Saat jaringan sudah mencakup banyak lantai, banyak divisi, atau perangkat penting seperti server dan CCTV ikut tersambung. Desain yang salah bisa membuat perangkat tidak saling terhubung atau justru membuka celah keamanan — di sinilah perancangan dari tim berpengalaman sangat membantu.
Butuh Bantuan Teknologi untuk Bisnis Anda?
Konsultasikan kebutuhan jaringan, fiber optic, atau managed IT services Anda dengan tim WAATOO.
Diskusikan Proyek